Кибератака на Novocure раскрыла данные пациентов, но не затронула лечение
Кибератака на Novocure показала новый риск цифровой онкологии: защищать приходится не только устройство, но и пациента
Novocure сообщила о несанкционированном доступе к своим информационным системам в США: были затронуты внутренние записи более чем 1400 пациентов, а менее чем у 50 человек раскрылись дополнительные идентифицирующие сведения. При этом злоумышленники, по данным компании, не получили доступа к медицинским устройствам, лечение не было нарушено, а системы продолжают работать. Этот эпизод важен не столько масштабом утечки, сколько архитектурой риска: современная медицинская технология существует одновременно как физическое устройство, цифровая инфраструктура и массив чувствительных данных, и безопасность каждого из этих уровней становится частью безопасности лечения.
В середине августа 2026 года Novocure обнаружила несанкционированный доступ к части своих информационных систем. Основная масса затронутых записей содержала внутренние идентификаторы пациентов без имен и других идентифицирующих сведений, однако менее чем для 50 пациентов на западе США были раскрыты дополнительные персональные данные. Компания заявляет, что доступа к ее медицинским устройствам не произошло и инцидент не должен существенно повлиять на финансовые результаты. Случай Novocure отражает более широкий процесс: по мере цифровизации медицины к традиционной безопасности медицинского изделия добавляется необходимость защищать данные, серверы, учетные записи сотрудников и всю информационную инфраструктуру вокруг терапии.
Более 1400 записей оказались доступны, но степень раскрытия данных различалась
Novocure сообщила об инциденте 1 сентября 2026 года в документе, представленном Комиссии по ценным бумагам и биржам США (SEC). Несанкционированный доступ к некоторым информационным системам был обнаружен в середине августа.
После обнаружения компания активировала план реагирования на киберинциденты, приняла меры по ограничению доступа и начала внутреннее расследование с привлечением независимых специалистов по компьютерной криминалистике.
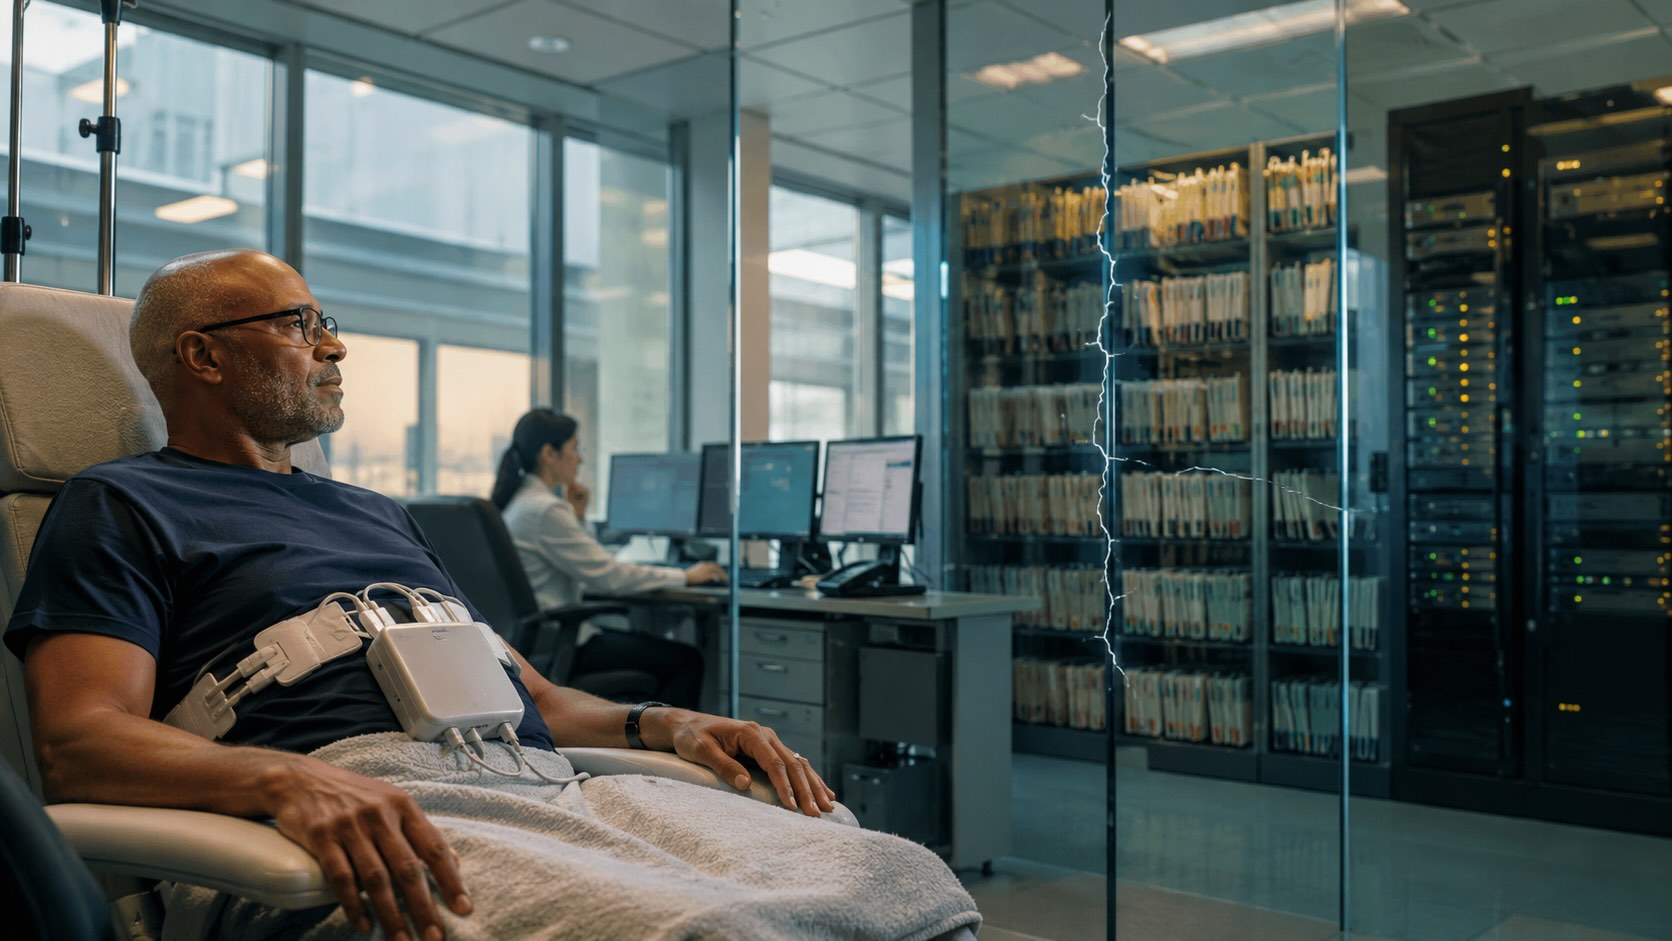
Здесь важно различать несколько категорий затронутой информации. Более чем в 1400 американских записях были раскрыты внутренние идентификационные номера пациентов Novocure. Компания подчеркивает, что эти номера используются только внутри ее систем и что имена или другие идентифицирующие данные этих пациентов раскрыты не были.
Иная ситуация возникла менее чем для 50 пациентов на западе США: в их записях присутствовала дополнительная информация, позволяющая идентифицировать человека. В раскрытые данные также вошли обычные контактные сведения медицинских специалистов, с которыми взаимодействует Novocure, и сотрудников компании — например, должности и номера телефонов.
Таким образом, формулировка «данные более 1400 пациентов» сама по себе не описывает реальную тяжесть утечки. Для подавляющего большинства речь идет о внутренних идентификаторах, тогда как существенно более чувствительная информация была затронута у значительно меньшей группы.
Главная граница инцидента Novocure прошла между информационной системой и медицинским устройством
Novocure особенно подчеркнула еще один результат расследования: злоумышленники не получили доступа к медицинским устройствам компании. Все системы, по ее данным, полностью функционируют.
Это принципиальное различие.
Novocure разрабатывает технологию Tumor Treating Fields — терапию переменными электрическими полями определенной частоты, которые воздействуют на процессы деления опухолевых клеток. Пациент получает лечение при помощи специального устройства и размещаемых на коже электродных массивов. Технология используется, в частности, при некоторых злокачественных опухолях, включая глиобластому.
Такая модель лечения создает необычную для традиционной фармакотерапии цифровую среду. Если таблетка после выдачи пациенту практически не зависит от информационных систем производителя, то лечение с использованием медицинского устройства предполагает значительно более тесную связь между пациентом, медицинским персоналом, производителем и инфраструктурой обслуживания.
Поэтому потенциальные последствия кибератаки могут находиться на разных уровнях. Один уровень — конфиденциальность персональной и медицинской информации. Другой — работа корпоративных систем. Наиболее серьезный сценарий возникает тогда, когда цифровой инцидент способен затронуть функционирование медицинского оборудования или непрерывность лечения.
В случае Novocure имеющиеся данные указывают именно на первый уровень: компрометацию части информации, но не терапевтической системы.
Медицинская кибербезопасность превращается из ИТ-задачи в вопрос безопасности лечения
Инцидент Novocure происходит на фоне значительно более широкой проблемы. Reuters указывает, что в последние годы с кибератаками сталкивались производители медицинских изделий Abbott, Stryker, Medtronic и Boston Scientific, фармацевтическая компания Novo Nordisk и поставщик компонентов для систем введения лекарств West Pharmaceutical Services.
Американская статистика также показывает, что речь идет не об отдельных исключениях. Портал нарушений конфиденциальности Управления по гражданским правам Министерства здравоохранения и социальных служб США (HHS) содержит многочисленные расследуемые случаи взломов и ИТ-инцидентов, затрагивающих медицинские организации и их подрядчиков. В отдельных утечках число пострадавших измеряется сотнями тысяч и миллионами человек.
Причина привлекательности здравоохранения для злоумышленников связана с самой структурой отрасли. Медицинская инфраструктура объединяет персональные сведения, данные о здоровье, платежную информацию, страховые данные, результаты исследований и информацию, необходимую для непосредственного оказания помощи.
Одновременно медицинские организации не могут относиться к доступности своих систем так же, как обычная компания может относиться к временному отключению корпоративного сервиса. Если информационная система связана с диагностикой, назначением лекарств, работой лаборатории или медицинского оборудования, нарушение ее функционирования потенциально становится проблемой непрерывности медицинской помощи.
Именно поэтому HHS формулирует принцип предельно прямо: кибербезопасность в здравоохранении является частью безопасности пациента.
Почему медицинские данные требуют иной модели защиты
Ценность медицинской информации определяется не только ее конфиденциальностью. В отличие от пароля, который можно сменить, значительная часть сведений о человеке остается неизменной.
Дата рождения, история заболеваний, диагнозы, сведения о лечении и многие другие элементы медицинской истории могут сохранять значение десятилетиями. Поэтому последствия утечки потенциально продолжаются значительно дольше, чем последствия компрометации обычной учетной записи.
Но существует и вторая проблема — связывание данных.
Сам по себе внутренний номер пациента, о раскрытии которого Novocure сообщила для более чем 1400 записей, может иметь небольшую ценность за пределами корпоративной системы. Риск увеличивается, если такой идентификатор удается сопоставить с другими массивами информации.
Именно поэтому при оценке подобных событий важно спрашивать не только «сколько записей украдено», но и «какие именно поля содержались в этих записях, позволяют ли они идентифицировать человека и можно ли объединить их с информацией из других источников».
С этой точки зрения инцидент Novocure пока выглядит существенно менее тяжелым, чем крупные медицинские утечки, при которых раскрываются полные наборы персональных и медицинских сведений. Однако окончательная оценка зависит от завершения расследования: компания прямо указывает, что выводы основаны на информации, доступной на данный момент.
Регуляторы все меньше воспринимают кибератаку как непредотвратимое внешнее событие
Еще одно важное изменение происходит в регулировании. Сам факт того, что организацию атаковали злоумышленники, не освобождает ее автоматически от вопросов о том, насколько хорошо она была подготовлена.
Управление по гражданским правам HHS в 2026 году продолжило разбирательства по нарушениям требований HIPAA — американского законодательства о защите медицинской информации. В апреле ведомство объявило сразу о четырех урегулированиях расследований атак с использованием программ-вымогателей, затронувших более 427 тысяч человек. В июле HHS сообщило уже о 21-м завершенном расследовании такого типа.
В центре внимания регулятора находится анализ рисков до инцидента: организация должна понимать, где хранится защищенная медицинская информация, какие системы имеют к ней доступ, какие существуют уязвимости и какие меры способны уменьшить последствия атаки.
HHS разработало для сектора здравоохранения отдельные цели в области кибербезопасности. Среди них — инвентаризация цифровых активов, управление уязвимостями, контроль доступа, защита электронной почты, резервное восстановление и оценка рисков, возникающих через внешних поставщиков.
Логика постепенно меняется: вопрос после атаки звучит уже не только как «что сделали злоумышленники?», но и как «какие разумные меры организация предприняла заранее, чтобы ограничить возможный ущерб?».
Для Novocure непосредственный медицинский риск пока выглядит ограниченным
Для пациентов наиболее важна информация о том, что, согласно заявлению Novocure, медицинские устройства не были скомпрометированы и лечение продолжает функционировать.
Это существенно снижает непосредственный клинический риск инцидента.
Компания также не ожидает существенного влияния события на свое финансовое положение. Однако такая оценка относится прежде всего к текущим ожиданиям Novocure. Расследование еще продолжается, поэтому окончательные последствия — включая возможные уведомления пациентов, регуляторные процедуры и расходы — могут уточняться.
Для производителей медицинских технологий значение подобных событий шире. Цифровая безопасность должна проектироваться не только внутри самого медицинского изделия. Защищать необходимо всю цепочку: корпоративные серверы, системы поддержки пациентов, учетные записи сотрудников, базы данных, внешних подрядчиков и каналы взаимодействия с медицинскими организациями.
Именно здесь находится главный системный урок инцидента. Медицинское устройство может оставаться технически безопасным и полностью работоспособным, но окружающая его информационная инфраструктура все равно способна стать объектом атаки.
- Интраназальная доставка открывает новый путь к терапии опухолей мозга
- Прошивка иммунитета: как онколитические вирусные платформы меняют подход к терапии глиобластомы
Контекст рынка и отрасли:
Чем больше медицина зависит от цифровой инфраструктуры, тем шире становится понятие безопасности пациента
Здравоохранение быстро движется к моделям, в которых терапия, данные и цифровые сервисы становятся частями одной системы. Подключаемые медицинские устройства, дистанционный мониторинг, облачные медицинские платформы и домашнее лечение увеличивают удобство и позволяют переносить часть медицинской помощи за пределы больницы.
Но одновременно расширяется поверхность потенциальной атаки — совокупность систем и точек доступа, через которые злоумышленник может попытаться проникнуть в инфраструктуру.
Поэтому зрелая оценка медицинской технологии все чаще должна включать не только вопросы эффективности и физической безопасности устройства. К ним добавляются устойчивость цифровой архитектуры, защита персональных данных, возможность продолжать лечение при нарушении работы отдельных систем и способность компании быстро обнаружить и локализовать вторжение.
Для пациента это может быть почти незаметной частью терапии. Для производителя медицинского оборудования она становится одним из условий надежности продукта.
Для профессионального сообщества:
Данная публикация предназначена для специалистов здравоохранения и участников фармрынка. Аналитические выводы редакции носят информационный характер и не являются призывом к самолечению или заменой очной консультации врача. При работе с лекарственными препаратами необходимо руководствоваться официальной инструкцией и мнением профильного специалиста. Полный текст дисклеймера.
Источники и материалы
- Reuters — Oncology firm Novocure says cyberattack exposed US patient records
- U.S. Securities and Exchange Commission — NovoCure Limited, Form 8-K, September 1, 2026
- U.S. Department of Health and Human Services — HPH Cybersecurity Performance Goals
- U.S. Department of Health and Human Services — Breach Portal: Notice to the Secretary of HHS Breach of Unsecured Protected Health Information
- U.S. Department of Health and Human Services — OCR Settles Four HIPAA Security Rule Ransomware Investigations