Хакеры атаковали хранилища плазмы во Франции через системы охлаждения
Кибератака на службу крови Франции: как уязвимость холодильных систем поставила под угрозу запасы плазмы
Кибератака на холодильное оборудование трёх подразделений Французской службы крови (EFS) показала, как цифровая уязвимость технической инфраструктуры может создать непосредственную угрозу медицинской помощи. В ночь с 1 на 2 ноября 2026 года злоумышленники изменили настройки температурного режима и размораживания холодильных камер, где хранилась плазма для переливаний и производства лекарств. Системы сигнализации позволили вовремя обнаружить вмешательство, поэтому препараты крови не пострадали. Инцидент произошёл на фоне серии аналогичных атак в Европе и поставил вопрос о защищённости медицинской холодильной цепи, включая оборудование сторонних подрядчиков.
Три подразделения EFS столкнулись с вмешательством в управление холодильниками
4 ноября Министерство здравоохранения Франции подтвердило киберинцидент, затронувший холодильные установки на трёх объектах Французской службы крови — Établissement français du sang (EFS).
EFS отвечает за сбор, подготовку, хранение и распределение компонентов донорской крови. От её работы зависит обеспечение больниц эритроцитарными компонентами, тромбоцитами и плазмой, необходимыми при операциях, кровотечениях, заболеваниях крови и других состояниях.
В данном случае злоумышленники атаковали не основные медицинские информационные системы EFS, а оборудование, обслуживаемое внешним поставщиком холодильных установок.
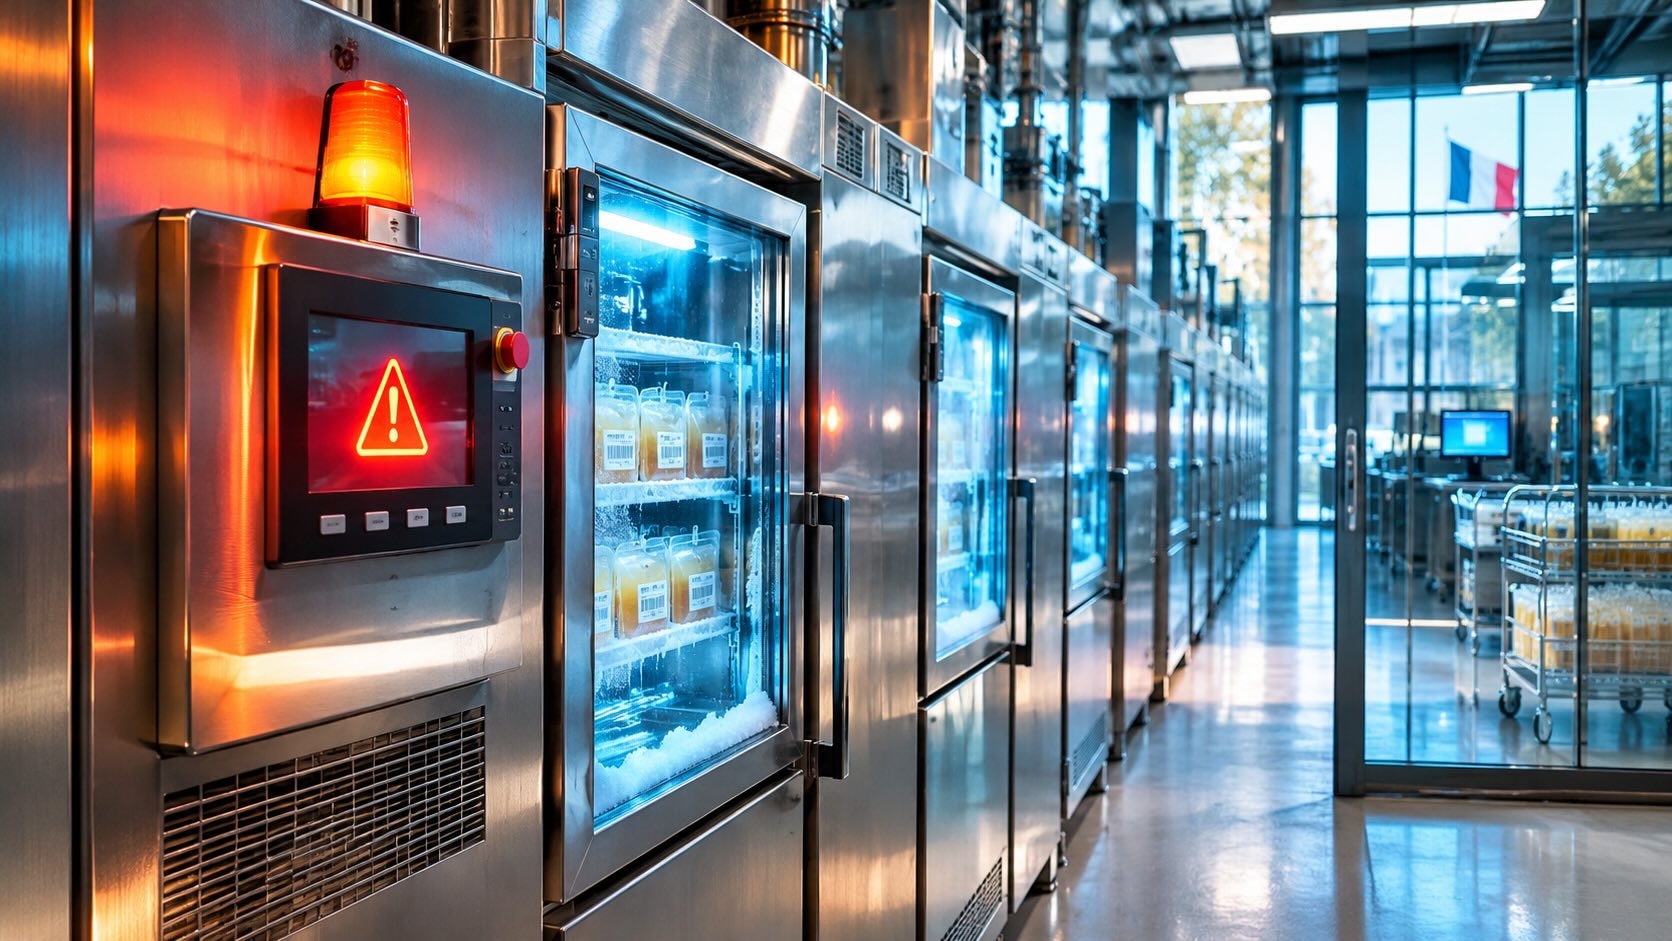
Как сообщила служба крови, вмешательство затронуло системы контроля и управления холодильными камерами. Были изменены заданные температурные параметры и пороги размораживания, причём новые значения значительно превышали допустимые для хранения биологических материалов.
Персонал обнаружил отклонения благодаря системе мониторинга и тревожным сигналам. Сотрудники перевели хранившиеся продукты в безопасные холодильные установки либо обеспечили их сохранность на месте.
Представитель EFS Шарли Дюбуа пояснила Reuters, что круглосуточное присутствие персонала позволило оперативно отреагировать на происшествие.
К 4 ноября ситуация находилась под контролем. Удалённый доступ к затронутым установкам был отключён.
По официальным данным EFS, потерь компонентов крови не произошло, последствий для здоровья пациентов не выявлено, а сбор и распределение донорской крови продолжались без перерывов.
От -30 до +110 °C: что означали изменённые настройки
Дополнительные подробности опубликовали французские и международные издания.
По информации Le Canard enchaîné, которую впоследствии привело Associated Press, злоумышленники попытались изменить установленную температуру холодильных камер примерно с -30 до +110 °C.
Здесь принципиально важно различать заданную и фактическую температуру.
Значение +110 °C относилось к параметрам, введённым в систему управления. Оно не означает, что воздух внутри холодильников или находившаяся там плазма действительно нагрелись до этой температуры.
EFS подтвердила изменение температурных настроек и режимов размораживания, но не сообщила о достижении подобных температур внутри камер.
Современное промышленное холодильное оборудование управляется электронными контроллерами. Они получают показания датчиков, включают и отключают охлаждение, поддерживают заданную температуру и управляют циклами размораживания.
Последняя функция необходима для предотвращения накопления льда на элементах холодильной системы. Однако несанкционированное изменение её параметров может привести к длительному прекращению охлаждения и последующему повышению температуры.
Если злоумышленник получает возможность изменять настройки контроллера, ему необязательно физически проникать в помещение. Достаточно скомпрометировать систему удалённого управления.
В случае EFS такие изменения были выявлены до повреждения биологических материалов.
Почему нарушение холодильной цепи опасно для пациентов
Плазма крови — жидкая часть крови, содержащая белки, в том числе факторы свёртывания, альбумин и иммуноглобулины.
Она используется непосредственно при переливаниях, а также служит исходным материалом для производства плазменных лекарственных препаратов.
К ним относятся препараты иммуноглобулинов для пациентов с иммунодефицитами, альбумин и концентраты факторов свёртывания, применяемые при отдельных нарушениях гемостаза.
Для сохранения свойств плазмы необходим строго контролируемый температурный режим.
При длительном хранении её обычно поддерживают в замороженном состоянии. Конкретные температурные требования зависят от назначения материала, действующих стандартов и условий производства. Например, в европейской практике для свежезамороженной плазмы широко применяется хранение при -25 °C и ниже.
Повышение температуры может повлиять на стабильность отдельных белков, особенно некоторых факторов свёртывания. Значение имеют не только максимальная температура, но и продолжительность отклонения, температура самого продукта и последующие условия хранения.
Поэтому любое существенное нарушение температурного режима требует документированной оценки качества. Продукция, для которой невозможно подтвердить соблюдение необходимых условий, может быть признана непригодной для медицинского применения.
Всемирная организация здравоохранения (WHO) рассматривает холодильную цепь крови как систему обеспечения качества на всём пути от донора до пациента.
Нарушение этой цепи способно одновременно создавать две проблемы: снижать пригодность биологических материалов и уменьшать доступные запасы компонентов крови.
Особенно чувствительны к подобным сбоям больницы, обеспечивающие экстренные операции, лечение тяжёлых кровотечений и помощь пациентам, которым необходимы регулярные трансфузии.
Французский инцидент не привёл к таким последствиям, но продемонстрировал потенциальный масштаб риска.
От супермаркетов до службы крови: атаки на холодильники охватили Европу
Происшествие во Франции оказалось частью более широкой серии киберинцидентов, затронувших системы промышленного и коммерческого охлаждения.
В октябре 2026 года аналогичные атаки происходили в супермаркетах Франции. Злоумышленники получали возможность дистанционно изменять параметры холодильного оборудования, что приводило к повышению температуры и порче продуктов.
В начале ноября новая волна инцидентов затронула торговые предприятия в восьми европейских странах.
В отличие от обычной атаки на корпоративную информационную систему, последствия здесь проявляются непосредственно в физической среде: изменяется температура, нарушаются технологические процессы, возникает риск утраты продукции.
4 ноября Агентство Европейского союза по кибербезопасности ENISA совместно с Европейской комиссией, Европолом и другими структурами опубликовало заявление о происходящих атаках.
В документе говорится, что с 11 октября в нескольких странах ЕС фиксировались инциденты, затрагивавшие коммерческие холодильные системы и аналогичное оборудование.
ENISA подчеркнуло необходимость координированного реагирования и оперативного обмена информацией между национальными службами кибербезопасности.
При этом совпадение времени и характера атак ещё не доказывает, что все инциденты совершены одной группой злоумышленников.
На 5 ноября публично не установлены ни личности организаторов атаки на оборудование EFS, ни их мотивы, ни окончательная техническая схема проникновения.
Уязвимость поставщика стала уязвимостью медицинской инфраструктуры
В сообщениях международных СМИ поставщиком холодильного оборудования названа компания Coolworld, специализирующаяся на промышленных системах охлаждения.
4 ноября Coolworld опубликовала собственное заявление о киберинциденте, затронувшем программное обеспечение для удалённого мониторинга холодильных установок.
Компания сообщила, что уязвимость, обсуждаемая в связи с происшествием, относится к компоненту стороннего поставщика и находится вне её непосредственного контроля.
По утверждению Coolworld, было затронуто ограниченное количество установок. Компания приняла защитные меры и оказывает поддержку клиентам, не раскрывая подробностей отдельных случаев.
Эта информация демонстрирует сложную структуру современных технологических зависимостей.
Медицинское учреждение может пользоваться холодильником, который принадлежит одному подрядчику, обслуживается другим, а управляется программным обеспечением третьего производителя.
В результате безопасность хранения медицинских материалов зависит не только от защищённости самой больницы или службы крови.
Она определяется всей цепочкой поставщиков оборудования, программного обеспечения и удалённого технического обслуживания.
Особенно опасна ситуация, когда технологические устройства имеют доступные через интернет интерфейсы управления, недостаточно защищённые учётные записи или устаревшее программное обеспечение.
Французские специалисты предупреждали об уязвимых контроллерах ещё в октябре
12 октября 2026 года французская национальная служба реагирования на компьютерные инциденты CERT-FR выпустила специальное предупреждение о компрометации контроллеров холодильного оборудования.
Документ CERTFR-2026-ALE-012 перечисляет затронутые семейства систем:
- Danfoss AK-SM и AK-SC;
- Copeland xweb;
- Dixell xweb.
Специалисты CERT-FR указали на многочисленные случаи компрометации устройств удалённого управления холодильными установками.
Однако точные модели контроллеров, использованных на трёх объектах EFS, публично не установлены. Поэтому нельзя утверждать, что французская служба крови пострадала именно из-за уязвимостей перечисленного оборудования.
В предупреждении CERT-FR сформулированы конкретные рекомендации: исключить прямой доступ к контроллерам из интернета, проверить настройки температуры и размораживания, обновить программное обеспечение и обеспечить защищённые каналы удалённого подключения.
Для восстановления обслуживания рекомендуется использовать защищённую виртуальную частную сеть (VPN) или другую изолированную сетевую инфраструктуру.
Отдельно подчёркивается, что простой возврат устройства к заводским настройкам не устраняет угрозу повторного взлома, если исходная уязвимость сохраняется.
Это особенно существенно для медицинских организаций, где холодильные установки часто работают непрерывно и не могут быть выведены из эксплуатации без подготовленного резервного решения.
- Кибератака на Boston Scientific: как цифровой сбой повлиял на медицинский бизнес
- Индустриализация плазмы: Минздрав модернизирует инфраструктуру службы крови
Контекст рынка и отрасли:
Почему EFS удалось сохранить плазму и какие меры нужны больницам
Французская служба крови избежала потерь благодаря сочетанию технологического контроля и организационной готовности.
В этом происшествии сработали три важных механизма защиты: своевременное обнаружение аномалий, круглосуточное присутствие персонала и возможность перемещения продукции в альтернативные холодильные установки.
Именно резервирование позволило отделить компрометацию оборудования от безопасности находившихся в нём медицинских материалов.
Для больниц, центров крови, биобанков, лабораторий и фармацевтических предприятий этот опыт имеет непосредственное значение.
Недостаточно убедиться, что холодильник поддерживает заданную температуру в обычных условиях. Необходимо понимать, кто имеет возможность дистанционно менять его настройки, насколько защищён такой доступ и что произойдёт при компрометации системы управления.
Особенно важен вопрос независимого контроля температуры. Если система сигнализации полностью зависит от того же контроллера, который подвергся атаке, её способность своевременно обнаружить вмешательство может оказаться ограниченной.
Поэтому технически независимые датчики, локальные тревожные системы, документирование температурных отклонений и резервные мощности хранения становятся не просто эксплуатационными удобствами, а частью обеспечения безопасности пациентов.
Учреждениям также необходимы заранее подготовленные процедуры перевода продукции на резервное хранение и проверки её качества после отклонений температуры.
В европейском масштабе ситуация усиливает внимание к защите промышленного оборудования и программных компонентов.
ENISA напомнило, что в рамках европейского Акта о киберустойчивости с 11 сентября 2026 года уже действуют отдельные обязанности производителей по сообщению о серьёзных инцидентах и активно эксплуатируемых уязвимостях.
Основные требования этого законодательства к безопасности цифровых продуктов должны начать применяться с 11 декабря 2027 года.
Таким образом, ответственность постепенно распространяется не только на медицинские организации, эксплуатирующие оборудование, но и на производителей технологических решений.
Для профессионального сообщества:
Данная публикация предназначена для специалистов здравоохранения и участников фармрынка. Аналитические выводы редакции носят информационный характер и не являются призывом к самолечению или заменой очной консультации врача. При работе с лекарственными препаратами необходимо руководствоваться официальной инструкцией и мнением профильного специалиста. Полный текст дисклеймера.
Источники и материалы
- Reuters — French blood banks hit alongside cyberattack on European supermarkets
- Établissement français du sang (EFS) — Официальное сообщение о киберинциденте у поставщика холодильного оборудования
- Associated Press — Cyberattack hits French blood bank site but no blood products are compromised
- Coolworld — Cybersecurity update, 4 November 2026
- CERT-FR / ANSSI — Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération