Агентный ИИ в медицине внедряют быстрее систем контроля
Медицинский ИИ выходит из-под привычного контроля: автономные агенты уже работают быстрее, чем создаются правила
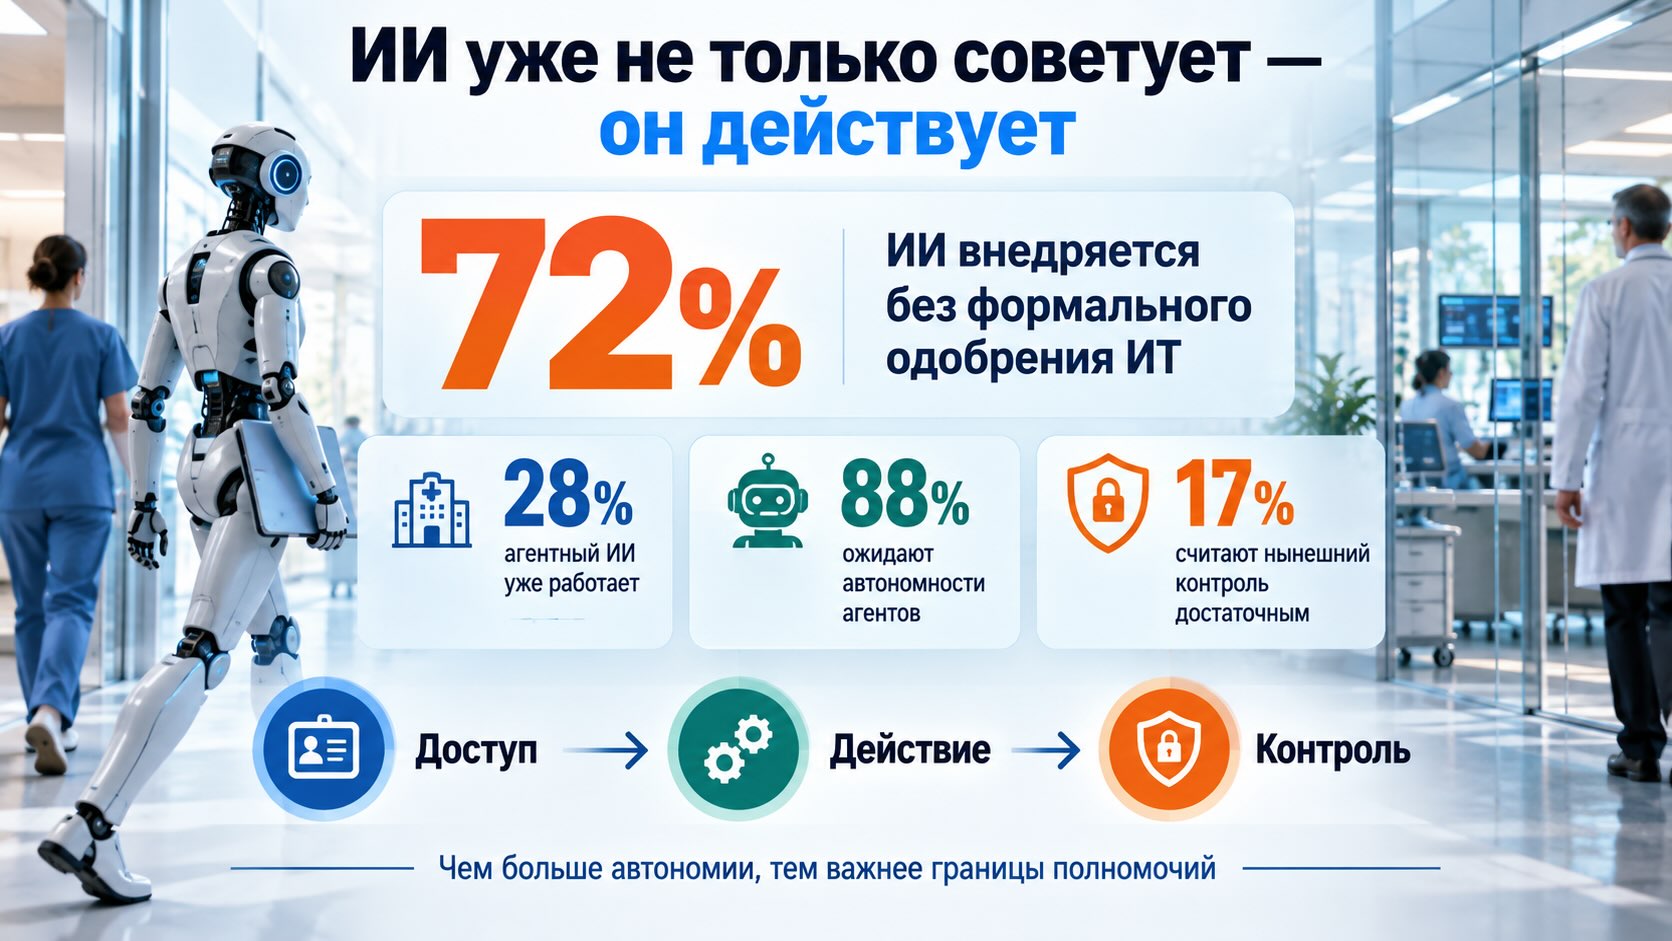
Искусственный интеллект в здравоохранении переходит от роли помощника, который отвечает на запрос человека, к роли самостоятельного исполнителя, способного получать доступ к системам и выполнять действия. Исследование Imprivata среди 250 руководителей американских медицинских организаций показывает масштаб этого перехода: у 28% организаций агентный ИИ уже работает в производственной среде, еще 44% проводят пилотные проекты, а 72% сталкивались с использованием инструментов или агентов ИИ без формального одобрения ИТ-службы. Главная проблема теперь не только в качестве ответов модели. Медицине предстоит научиться контролировать цифровых исполнителей: устанавливать, кто дал им полномочия, к каким данным они имеют доступ, какие действия им разрешены и кто отвечает за результат.
ИИ перестает только советовать и начинает действовать
До недавнего времени большинство дискуссий о медицинском искусственном интеллекте касалось алгоритмов, которые анализируют изображение, составляют текст, суммируют медицинскую документацию или предлагают человеку вариант решения. В такой модели последнее действие обычно остается за врачом или другим сотрудником.
Агентный ИИ меняет эту архитектуру. ИИ-агент — программная система, способная не только сформировать ответ, но и самостоятельно выполнить последовательность действий для достижения заданной цели: обратиться к базе данных, получить сведения из электронной медицинской карты, заполнить документ, изменить расписание, передать информацию другой системе или инициировать следующий этап рабочего процесса.
Разница принципиальна. Ошибочный ответ чат-бота становится реальным действием только после вмешательства человека. Ошибка автономного агента потенциально может сразу превратиться в изменение данных или запуск процесса.
Именно поэтому вопрос «насколько хорошо отвечает ИИ?» постепенно дополняется другим: «что ИИ имеет право делать?».
Исследование Imprivata, опубликованное 15 сентября 2026 года, показывает, что для американского здравоохранения этот вопрос уже не теоретический. Опрос проводила Vanson Bourne среди 250 руководителей государственных и частных медицинских организаций США, отвечающих за безопасность цифровых идентификаторов и/или стратегию использования ИИ.
У 28% опрошенных организаций агентный ИИ уже находится в промышленной эксплуатации. Еще 44% проводят пилотные проекты или проверку концепции, а 21% планируют внедрение в течение ближайшего года.
По оценкам участников исследования, сейчас агенты ИИ задействованы примерно в 33% клинических и 37% операционных рабочих процессов. Через 12–18 месяцев эти показатели могут увеличиться соответственно до 41% и 46%.
Это не измерение всего мирового здравоохранения, а результаты опроса конкретной группы американских организаций. Поэтому переносить проценты напрямую на другие страны нельзя. Однако направление изменений подтверждается более широким развитием агентных систем: они постепенно переходят из экспериментальной среды в реальные корпоративные процессы.
72% организаций столкнулись с «теневым ИИ»
Самая показательная цифра исследования касается даже не скорости внедрения.
72% опрошенных медицинских организаций сообщили, что инструменты или агенты ИИ по крайней мере иногда развертываются без формального одобрения ИТ-службы. Еще 37% характеризуют подход к предоставлению доступа агентам ИИ как несистематический или неутвержденный.
Это явление получило название «теневой ИИ» — по аналогии с давно известным «теневым ИТ», когда сотрудники самостоятельно начинают использовать приложения или облачные сервисы, не прошедшие корпоративное согласование.
Но автономный агент создает качественно иной риск.
Сотрудник, использующий неразрешенный сервис для подготовки текста, прежде всего создает угрозу утечки информации. Агент, получивший доступ к информационным системам медицинской организации, потенциально способен не только читать данные, но и действовать: обращаться к медицинской карте, изменять записи, запускать рабочие процессы или взаимодействовать с другими программами.
Поэтому проблема смещается от контроля самого программного продукта к контролю его полномочий.
У цифрового сотрудника должна появиться собственная личность
Одна из самых сложных проблем агентного ИИ звучит неожиданно просто: под чьим именем он входит в информационную систему?
Исследование Imprivata показывает, насколько неоднородны сегодняшние решения. Согласно опубликованным данным, 46% организаций используют сочетание служебных учетных записей и делегированной идентификации, 35% позволяют агентам действовать через учетные данные, делегированные медицинским работником, а 16% используют общие или типовые служебные учетные записи.
Пока программа только анализирует информацию, такая архитектура может казаться технической деталью. Но после появления возможности самостоятельно совершать действия идентификация становится вопросом ответственности.
Представим агента, которому поручено организовать обследование пациента. Он может получить информацию из медицинской карты, проверить расписание, выбрать специалиста и назначить прием. Ошибка на одном из этапов — например, неправильная оценка срочности — способна изменить реальный маршрут пациента.
После этого системе необходимо ответить на несколько вопросов: какой именно агент выполнил действие, кто разрешил ему это делать, какими полномочиями он обладал в тот момент, на основании какого запроса действовал и можно ли восстановить последовательность его операций.
Для человека эти задачи давно решаются с помощью индивидуальных учетных записей, разграничения прав доступа и журналов действий. Для автономных программных агентов аналогичная инфраструктура только формируется.
В феврале 2026 года Национальный институт стандартов и технологий США (NIST) отдельно вынес эту проблему в концептуальный документ об идентификации и авторизации программных и ИИ-агентов. NIST указывает, что автономным системам необходимы механизмы идентификации, определения полномочий, аудита и подтверждения совершенных действий.
Иными словами, агент постепенно превращается в новую разновидность цифровой идентичности внутри организации.
Принцип минимальных полномочий становится клиническим вопросом
В информационной безопасности давно существует принцип минимально необходимых привилегий: пользователь или программа должны получать только тот доступ, который требуется для конкретной задачи.
Для агентного ИИ этот принцип становится особенно важным.
Если агенту необходимо проверить свободное время врача, ему не обязательно предоставлять возможность изменять медицинские назначения. Если он составляет черновик документа, ему может не требоваться право самостоятельно отправлять его. Если система анализирует результаты обследований, возможность экспортировать всю базу пациентов будет избыточной.
Проблема заключается в способности агента соединять несколько систем и самостоятельно строить последовательность действий. Даже каждое отдельное разрешение может выглядеть приемлемым, но их комбинация способна дать системе гораздо более широкие возможности, чем предполагалось первоначально.
OWASP, международное сообщество по безопасности программного обеспечения, относит к существенным угрозам агентных систем злоупотребление инструментами, чрезмерные полномочия, подмену целей агента, нарушения идентификации, отравление памяти и небезопасное взаимодействие между агентами.
В сентябре 2026 года OWASP опубликовала Agent Control Standard — стандарт контроля агентов, исходящий из того, что автономные системы должны быть наблюдаемыми и управляемыми во время работы. Организации должны понимать, что представляет собой каждый агент, к чему он имеет доступ, какие действия совершил и почему, а также иметь возможность ограничить или остановить его.
Для здравоохранения это особенно существенно: одна и та же информационная инфраструктура соединяет персональные данные, медицинские назначения, результаты исследований, расписание, платежные системы и другие процессы, последствия ошибок в которых различаются радикально.
Главный разрыв — между уверенностью руководителей и готовностью инфраструктуры
В исследовании Imprivata присутствует еще одно важное противоречие.
86% опрошенных руководителей уверены, что их организации смогут полностью контролировать действия ИИ-агентов. Одновременно 88% ожидают, что агенты будут обладать хотя бы некоторой автономностью, а лишь 17% считают существующие механизмы управления цифровыми идентификаторами достаточными без изменений.
Организации могут быть готовы экспериментировать с ИИ значительно раньше, чем их системы безопасности готовы управлять автономными программами.
Это и есть ключевой разрыв.
Организации могут быть готовы экспериментировать с ИИ значительно раньше, чем их системы безопасности готовы управлять автономными программами.
Причина понятна. Больницы и другие медицинские организации испытывают давление одновременно с нескольких сторон: дефицит персонала, административная нагрузка, необходимость обработки огромного количества документов, ожидания пациентов и растущая стоимость медицинской помощи. Автоматизация повторяющихся процессов выглядит естественным ответом.
Но традиционные механизмы информационной безопасности создавались преимущественно для людей и относительно предсказуемых программ. Агент, способный самостоятельно выбирать следующий шаг и обращаться к нескольким инструментам, плохо вписывается в эту модель.
Человеческий контроль останется, но его придется поставить в нужное место
Автономность не обязательно означает исключение человека из процесса.
По данным исследования, 53% организаций требуют обязательной проверки человеком высокорисковых клинических действий, а 40% — высокорисковых операционных действий. В то же время 25% допускают полностью автономное выполнение агентом действий внутри заранее установленных границ.
Вероятно, именно такая многоуровневая модель станет одной из основных архитектур медицинского агентного ИИ.
Рутинное обратимое действие может выполняться автоматически. Действие с более серьезными последствиями потребует подтверждения человека. Наиболее рискованные операции могут вообще оставаться недоступными автономной системе.
Смысл человеческого контроля при этом заключается не в том, чтобы врач механически подтверждал каждое действие машины. Если число подтверждений станет слишком большим, возникнет хорошо известная проблема автоматического согласия: человек перестает внимательно оценивать каждый запрос.
Поэтому важен не только принцип «человек участвует», но и точное определение моментов, когда его решение действительно необходимо.
Для пациента невидимая инфраструктура ИИ может оказаться важнее самого алгоритма
Для пациента дискуссия об идентификации программных агентов выглядит далекой от медицинской помощи. На практике именно эти технические детали могут определять безопасность будущих систем.
Если агент помогает записаться на прием, заказать исследование или подготовить документацию, польза очевидна: меньше административной работы, быстрее процессы, больше времени сотрудников для взаимодействия с пациентами.
Но по мере увеличения автономности возрастает цена ошибки.
Поэтому медицинским организациям потребуется знать полный перечень работающих агентов, присваивать каждому отдельную цифровую идентичность, ограничивать права доступа, фиксировать совершенные действия и иметь механизм немедленного отзыва полномочий. Для операций с высоким потенциальным ущербом потребуется дополнительное подтверждение человеком.
Особенно важна возможность аудита. Если решение или действие повлияло на пациента, организация должна иметь возможность восстановить цепочку событий: что запросил человек, какие данные получил агент, какие системы использовал и какое действие совершил.
Это превращает управление ИИ из исключительно технологической задачи в часть безопасности медицинской помощи.
Американский опрос показывает проблему, которая значительно шире США
Исследование Imprivata имеет существенные ограничения. Выборка включает 250 руководителей американских медицинских организаций, а не врачей или пациентов, и отражает их ответы, а не независимый аудит информационных систем. Кроме того, Imprivata сама работает на рынке управления доступом и цифровыми идентификаторами, поэтому исследование следует рассматривать с учетом коммерческого профиля компании.
Наконец, быстро меняется сама терминология. Под «агентным ИИ» разные организации могут понимать системы с очень разной степенью самостоятельности — от автоматизированного помощника, выполняющего ограниченную последовательность операций, до программного агента с существенно большей свободой выбора действий.
Поэтому проценты исследования не следует воспринимать как точное описание глобального здравоохранения.
Гораздо важнее обнаруженная им структурная проблема. Она уже выходит за пределы одного исследования. NIST занимается стандартами идентификации и авторизации программных агентов, а OWASP развивает отдельные модели угроз и механизмы контроля автономных систем.
Это указывает на более широкий переход: медицина постепенно начинает управлять не только людьми, устройствами и приложениями, но и новой категорией участников цифровой инфраструктуры — программными агентами, способными действовать самостоятельно.
- Алгоритмическая сингулярность в НИОКР: автономный агент PandaCLAW обнуляет классическую модель разработки лекарств
- Агентный ИИ от Johns Hopkins University выявляет признаки Альцгеймера менее чем за минуту
Контекст рынка и отрасли:
Следующий этап медицинского ИИ будет определяться не только качеством моделей
На протяжении последних лет развитие медицинского ИИ часто оценивали по точности алгоритма: насколько хорошо он распознает изображение, составляет документ или отвечает на клинический вопрос.
Для агентных систем этого уже недостаточно.
Потребуются ответы на другие вопросы: имеет ли агент собственную идентичность, кто является его владельцем, какие полномочия ему предоставлены, можно ли ограничить их временем и контекстом, фиксируются ли его действия, способен ли человек быстро остановить систему и кто несет ответственность при ошибке.
Именно эти механизмы могут определить, насколько далеко здравоохранение сможет безопасно передать программам выполнение реальных процессов.
ИИ постепенно становится не просто инструментом врача или администратора. Он становится действующим участником цифровой медицинской среды. А значит, ему понадобятся не только интеллект, но и четко установленные полномочия, границы и ответственность.
Для профессионального сообщества:
Данная публикация предназначена для специалистов здравоохранения и участников фармрынка. Аналитические выводы редакции носят информационный характер и не являются призывом к самолечению или заменой очной консультации врача. При работе с лекарственными препаратами необходимо руководствоваться официальной инструкцией и мнением профильного специалиста. Полный текст дисклеймера.
Источники и материалы
- Imprivata — New Imprivata Research Finds 72% of Healthcare Organizations Have AI Tools or Agents Deployed Without Formal IT Approval
- Imprivata — The Agentic AI Trust Gap: Why Healthcare Needs Identity-Led Governance
- NIST — Accelerating the Adoption of Software and Artificial Intelligence Agent Identity and Authorization
- OWASP GenAI Security Project — OWASP Top 10 for Agentic Applications for 2026
- OWASP GenAI Security Project — Agent Control Standard